Wie physikalische Netzwerkisolation funktioniert
Eine Firewall entscheidet, ob Traffic erlaubt ist. FireBreak entscheidet, ob es überhaupt einen Kabelweg gibt.
Aktualisiert
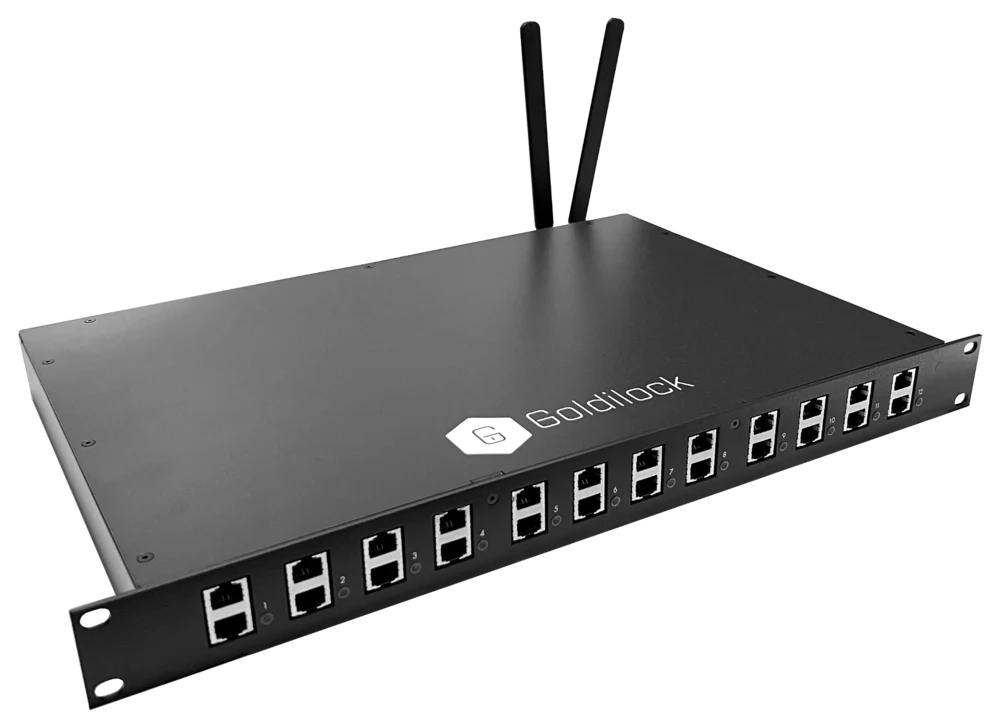
Die meisten Netzwerksicherheit funktioniert auf den Softwareebenen: Firewalls, Zugriffslisten, VPNs und Segmentierungsregeln. Sie entscheiden, ob der Verkehr erlaubt ist. Physikalische Netzwerkisolation arbeitet eine Schicht darunter, auf Schicht 1 und entscheidet, ob es überhaupt einen Kabelweg gibt.
Wie FireBreak einen Port trennt
Goldilock FireBreak ist ein physischer Verbindungscontroller. Sowohl bei Kupfer- als auch bei Glasfasermodellen kann ein zugelassener Betreiber eine ausgewählte Netzverbindung anschließen oder trennen. Während der Link getrennt ist, kann der Verkehr ihn nicht kreuzen.
FireBreak schaltet den Link auf der physischen Ebene um, ohne Pakete zu inspizieren oder zu Routing. Sie stecken den Controller an einen Port eines Paares und den Uplink an den anderen.
Warum der Kontrollkanal wichtig ist
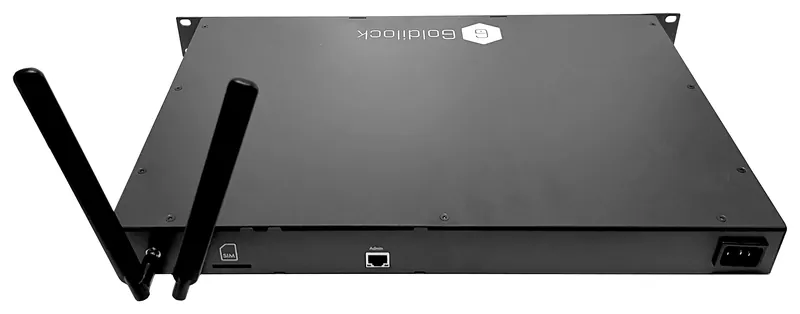
Ein kill-schalter, den sie über das internet betreiben, kann über das internet angegriffen werden. FireBreak wird außerhalb des Bands über einen Nicht-IP-Kanal wie Mobilfunk-SMS kommandiert, weshalb die Einheiten Antennen und einen SIM-Slot tragen. Es gibt keinen ipv4, ipv6 oder vpn-endpunkt auf dem kontrollpfad zu finden oder auszunutzen.
Drei Möglichkeiten, es in der Kühlkette zu verwenden
Geplante Fenster
Öffnen Sie den Port eines Controllers für einige Minuten pro Stunde, damit Daten hochgeladen werden können, oder für die Dauer des gebuchten Servicebesuchs eines Auftragnehmers.
Auf Anfrage
Ein Techniker fordert den Zugang an, eine autorisierte Person genehmigt ihn, der Port schließt sich wieder, wenn der Job erledigt ist.
Notisolierung
Wenn ein Alarm an einem Standort feuert, isolieren Sie jeden Controller im gesamten Anwesen in einer Aktion. Die Kühlung läuft lokal, während Sie untersuchen.
Modelle
| Modell | Häfen | Typische Verwendung |
|---|---|---|
| FireBreak 12-Port RJ45 | 12 Lenker, 1U-Rack | Lagerregalräume, Pflanzenräume, Multicontroller-Standorte |
| FireBreak 4-Port RJ45 | 4 Verbindungen, kompakt | Apotheken, Kliniken, kleine Kühlräume |
| FireBreak 4-Port-Faser | 4 SFP-Verbindungen, 1U Rack | Lagerhäuser und Campusse mit Faser zum Pflanzen Zimmer |
Über Goldilock
FireBreak wird von Goldilock Secure Limited hergestellt, die 2018 in Großbritannien gegründet wurde. Die Technologie ist patentiert, einschließlich US 12.244.595 B2 für eine luftspaltbasierte Netzwerkisolationsvorrichtung, die durch ein Nicht-IP-Signal geschaltet wird. Goldilock produziert nach eigenen Angaben in Großbritannien mit Komponenten aus der NATO und in den USA, und seine Geräte werden in Verteidigungs- und kritischen Infrastrukturen sowie in kommerziellen Umgebungen eingesetzt.
Finden Sie heraus, welche Ihrer Controller ein Angreifer erreichen kann
Wir ordnen jede Kühlsteuerung, jeden Gateway und jede Herstellerverbindung auf Ihren Websites ab, zeigen Ihnen, welche erreichbar sind, und entwerfen, wohin FireBreak-Ports gehen. Sie erhalten die Karte, ob Sie Hardware kaufen oder nicht.
Buchen Sie eine Expositionskontrolle