Hoe fysieke netwerkisolatie werkt
Een firewall beslist of verkeer toegestaan is. FireBreak beslist of er wel een kabelbaan is.
Bijgewerkt
De meeste netwerkbeveiliging werkt op de softwarelagen: firewalls, toegangslijsten, VPN's en segmentatieregels. Zij beslissen of het verkeer toegestaan is. Fysieke netwerkisolatie werkt één laag lager, bij laag 1, en beslist of er überhaupt een kabelpad is.
Hoe FireBreak een poort loskoppelt
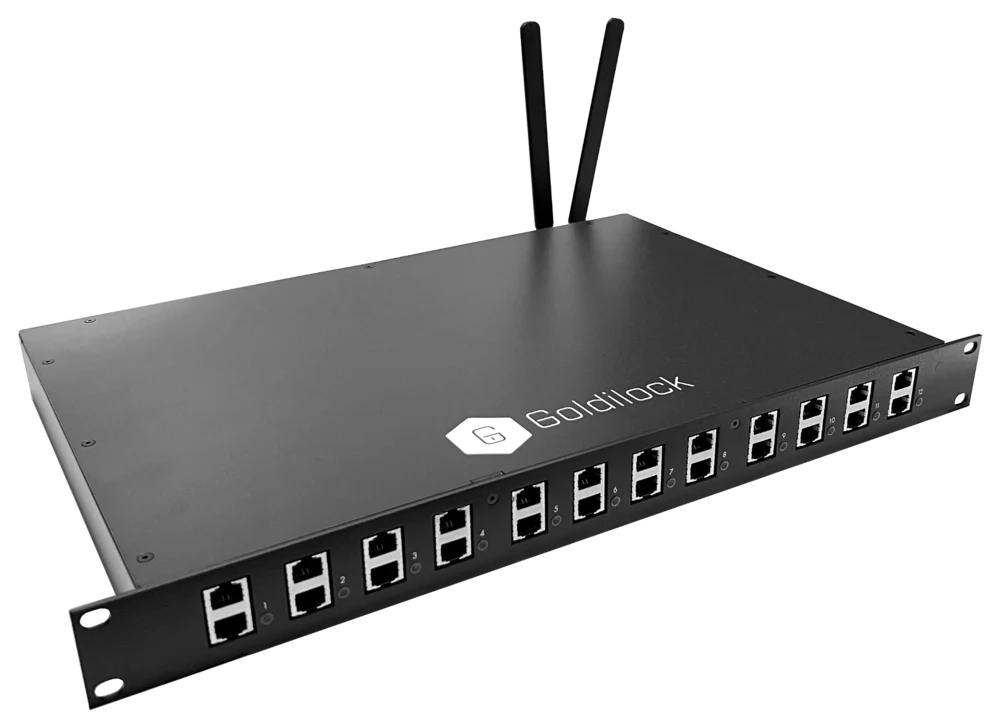
Goldilock FireBreak is een fysieke verbindingscontroller. Op zowel koper- als vezelmodellen kan een geautoriseerde exploitant een geselecteerde netwerkverbinding verbinden of loskoppelen. Terwijl de verbinding is verbroken, kan het verkeer niet oversteken.
FireBreak schakelt de link op de fysieke laag zonder te inspecteren of routing pakketten. Je plugt de controller in de ene poort van een paar en de uplink in de andere.
Waarom het controlekanaal belangrijk is
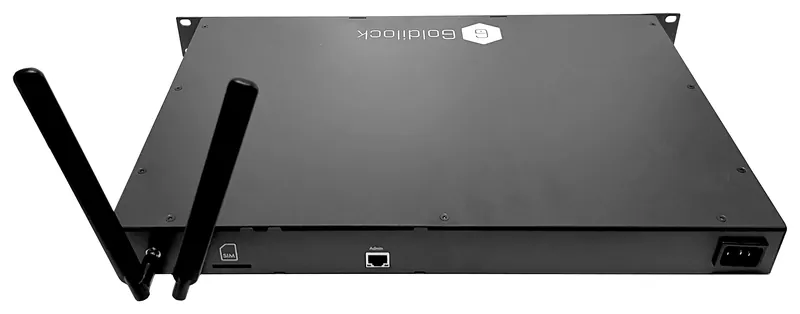
Een kill switch die u via internet opereert kan via internet worden aangevallen. FireBreak wordt buiten de band bevolen, via een niet-IP kanaal zoals cellulaire SMS, waardoor de units antennes en een SIM-sleuf dragen. Er is geen IPv4, IPv6 of VPN eindpunt op het controle pad te vinden of te exploiteren.
Drie manieren om het te gebruiken in de koude keten
Geplande vensters
Open een controller een poort voor een paar minuten per uur, zodat monitoring van gegevens kan uploaden, of voor de duur van een aannemer geboekte servicebezoek.
Op verzoek
Een technicus vraagt toegang, een geautoriseerde persoon keurt het goed, de haven sluit opnieuw wanneer de klus is geklaard.
Isolatie van noodsituaties
Wanneer een waarschuwing op één locatie brandt, isoleer dan elke controller over het landgoed in één actie. Koeling blijft lokaal draaien terwijl u het onderzoekt.
Modellen
| Model | Havens | Typisch gebruik |
|---|---|---|
| FireBreak 12-poort RJ45 | 12 links, 1U rack | Opslagruimtes, plantenkamers, multi-controller sites |
| FireBreak 4-poorts RJ45 | 4 koppelingen, compact | Apotheken, klinieken, kleine koude kamers |
| FireBreak 4-poortsvezel | 4 SFP links, 1U rack | Magazijnen en campussen met vezels voor plantenkamers |
Over Goldilock
FireBreak is gemaakt door Goldilock Secure Limited, opgericht in het Verenigd Koninkrijk in 2018. De technologie is gepatenteerd, waaronder US 12,244,595 B2 voor een lucht-gap-gebaseerde netwerk isolatie apparaat overgeschakeld door een niet-IP signaal. Goldilock zegt dat het produceert in het Verenigd Koninkrijk met NAVO-gebaseerde componenten en in de VS, en de apparaten worden gebruikt in defensie en kritieke infrastructuur, evenals commerciële instellingen.
Zoek uit welke van uw controllers een aanvaller kan bereiken
We zetten elke koelcontroller, gateway en leveranciersverbinding op uw sites in kaart, laten u zien welke bereikbaar zijn, en ontwerpen waar FireBreak-poorten naartoe gaan. Je krijgt de kaart of je hardware koopt of niet.
Boek een blootstellingscontrole