Cyberbeveiliging voor koelhuizen en logistiek
Een gekoeld magazijn houdt veel klanten een inventaris achter een controlesysteem. Dat maakt het de moeite waard om te beschermen op de fysieke laag.
Bijgewerkt
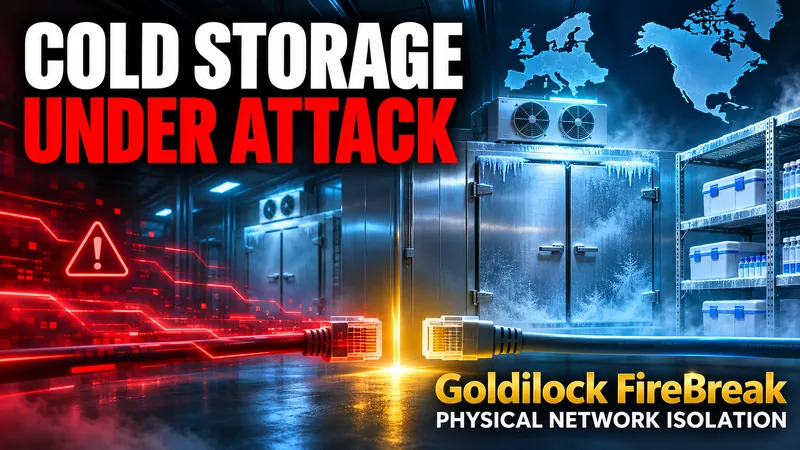
Koude winkels en gekoelde distributiecentra concentreren risico. Een gebouw kan weken van bevroren en gekoelde inventaris voor tientallen klanten, gekoeld door grote industriële fabriek lopen van programmeerbare controllers en toezicht software die leveranciers en integratoren service op afstand.
Waarom magazijnen een doelwit zijn
De gezamenlijke Amerikaanse fact sheet van 5 november 2026 van CISA, de FBI, HHS, USDA en DOT heeft specifiek betrekking op industriële koeling en koudeketen monitoring, en lijsten van bederfte inventaris, apparatuur schade en brand gevaren onder de risico's. In Europa toonden de aanvallers aan dat ze in één nacht op honderden locaties van vaste punten konden veranderen en ontdooien.
In een magazijn de gevolgen schaal: een enkel gecompromitteerd toezichtsysteem kan invloed hebben op elke kamer in het gebouw, en het verlies landt op veel klanten in een keer.
Waar FireBreak naartoe gaat
- Tussen het installatienetwerk en het zakelijke netwerk. Het koelsysteem fysiek gescheiden houden, behalve tijdens gedefinieerde ramen.
- Op verkoper en integrator toegang. Remote-service routers en modems krijgen hun eigen poort, alleen geopend voor goedgekeurd werk.
- Op monitoring en WMS-links. Plan uploads van temperatuur records in plaats van een permanente verbinding.
- Vezel naar plantenkamers. Het 4-poorts SFP model isoleert vezelverbindingen over een grote site of campus.
Hou de plant draaiende, hou aanvallers buiten.
Industriële koelcontrollers blijven hun programma's draaien als het netwerk wordt afgesloten. Fysieke isolatie verwijdert het afgelegen pad zonder de plant zelf aan te raken, en geeft operaties een enkele actie om de site af te snijden als er iets mis lijkt.
Begin met de veiligheidschecklist voor controllers, praat dan met ons over een blootstellingscontrole.
Zoek uit welke van uw controllers een aanvaller kan bereiken
We zetten elke koelcontroller, gateway en leveranciersverbinding op uw sites in kaart, laten u zien welke bereikbaar zijn, en ontwerpen waar FireBreak-poorten naartoe gaan. Je krijgt de kaart of je hardware koopt of niet.
Boek een blootstellingscontrole