Chronologie des cyberattaques contre la chaîne du froid en 2026
Des supermarchés français aux services de sang français, les agresseurs ont passé l'automne 2026 à tourner des contrôleurs de réfrigération contre les produits qu'ils protègent.
Mise à jour
Cette page suit les attaques rapportées publiquement sur les systèmes de réfrigération et de chaîne du froid en 2026, avec des liens vers le rapport original. Nous le mettons à jour à mesure que les conclusions officielles sortent.
11-12 octobre : la vague française du commerce de détail
En un week-end, les agresseurs ont rejoint les contrôleurs de réfrigération dans environ 700 sites commerciaux à travers la France, des supermarchés aux bouchers et aux distributeurs d'aliments. Ils ont augmenté les températures et forcé les cycles de dégivrage, qui arrêtent le refroidissement. Les groupes de magasins concernés étaient Casino, Leclerc, Coopérative U, Metro, Carrefour et Intermarché.
Selon l'organisme de coordination de la cyber crise de France, les attaques ont causé des pertes alimentaires dans les dizaines de millions d'euros et ont déclenché au moins 15 incendies, l'usine ayant été fortement entraînée. Selon les estimations, le nombre de supermarchés est passé de 250 à 350; le nombre officiel a atteint environ 700 sites.
Les contrôleurs auraient visé des unités de surveillance Danfoss AK-SM et AK-SC et des contrôleurs Copeland/Dixell XWEB, tous deux utilisés pour surveiller et gérer la réfrigération à distance.
Sources : Le registre, Axios, Calculateur de roulis
Du 1er au 2 novembre: Service national du sang de la France
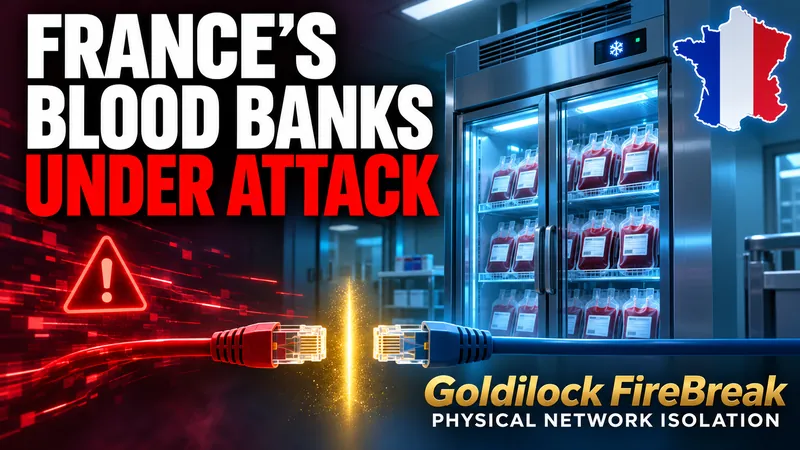
La nuit du 1er au 2 novembre, les agresseurs ont changé de cadre sur les chambres froides de trois sites gérés par l'Établissement français du sang (EFS), l'Établissement français du sang. Les seuils de température et de dégivrage ont été poussés à des niveaux extrêmes dans les chambres de stockage des produits sanguins et des échantillons biologiques.
L'EFS n'était pas la cible directe. L'attaque a traversé son fournisseur de matériel de réfrigération. Coolworld Rentals a confirmé qu'un incident impliquant un logiciel de surveillance à distance avait affecté un nombre limité de ses unités et a déclaré que la vulnérabilité se trouvait dans un élément tiers échappant à son contrôle direct.
Les EFS sont ses propres systèmes de surveillance et d'alarmes qui captent rapidement le changement de température. Le personnel a fixé l'équipement ou transféré les produits à d'autres réfrigérations, et EFS n'a signalé aucun impact sur la santé et aucune perte de produits sanguins. Il travaille avec l'ANSSI, l'agence nationale de cybersécurité de France et le ministère de la Santé.
Sources : Calculateur de roulis, Presse associée via ABC7
Début novembre: la deuxième vague européenne
Plus de 115 magasins en Belgique, aux Pays-Bas, en Suède, au Luxembourg, en Irlande et en Estonie ont été touchés. Certains systèmes de réfrigération ont été complètement coupés et d'autres ont changé de point de consigne à distance. Un magasin suédois a signalé que son système générait de la chaleur; un autre a vu des températures fixées à 50 °C. La société belge de réfrigération Sabcobel a déclaré que les attaquants utilisaient la même vulnérabilité qu'en octobre.
Source: Calculateur de roulis
5 novembre: avertissement conjoint des États-Unis
La CISA, le FBI, le ministère de la Santé et des Services sociaux, le ministère de l'Agriculture et le ministère des Transports ont publié une fiche d'information commune sur les activités malveillantes en cours contre les systèmes de réfrigération industrielle et de surveillance de la chaîne du froid dans le monde entier. Les organismes ont souligné les risques de détérioration des stocks, d'endommagement du matériel et d'incendie, et ont exhorté toutes les organisations qui s'appuient sur ces systèmes à appliquer les mesures d'atténuation recommandées et à signaler les activités suspectes.
Sources : MeriTalk, Calculateur de roulis, Nouvelles de la CBS
9 novembre : La France attribue les attaques d'octobre
La France attribue les attaques de détail d'octobre à Shahid Kaveh, une unité affiliée au Corps des gardes révolutionnaires islamiques iraniens. Il a convoqué l'ambassadeur de l'Iran et a déclaré qu'il ferait pression pour de nouvelles sanctions de l'UE. Les responsables français l'ont décrite comme la première campagne cyber offensive sur le territoire français menée uniquement pour sabotage. Le gouvernement n'a pas attribué publiquement la vague de novembre au même groupe.
Sources : Axios, Le registre, Magazine Infosecurity
Contexte : vulnérabilités connues des contrôleurs
En 2025, la CISA a publié un avis ICSA-25-140-03 couvrant deux vulnérabilités dans les contrôleurs de surveillance Danfoss AK-SM 8xxA, CVE-2025-41450 et CVE-2025-41451, ce qui pourrait permettre à un attaquant de contourner l'authentification et d'exécuter des commandes à distance. Il n'a pas été confirmé si ces défauts ont été utilisés dans les attaques de 2026.
Ce que le modèle dit aux opérateurs
Trois choses se répètent à chaque incident. Les contrôleurs étaient accessibles depuis Internet. Le chemin dans souvent parcouru par un fournisseur ou un composant que l'exploitant du site n'a pas géré. Et les dégâts sont venus de changer une poignée de paramètres, pas de quelque chose de sophistiqué une fois à l'intérieur. La détection a aidé EFS; la prévention aurait signifié que le commandement n'est jamais arrivé. C'est le cas pour isolement physique du réseau.
Découvrez lequel de vos contrôleurs un attaquant peut atteindre
Nous mapons tous les contrôleurs de réfrigération, passerelles et connexions de fournisseurs sur vos sites, vous montrons lesquels sont accessibles et concevons où vont les ports FireBreak. Vous obtenez la carte, que vous achetiez ou non du matériel.
Réservez une vérification d'exposition